Relier ses sites et ses télétravailleurs : le guide
Vous ouvrez une deuxième agence, une partie de l’équipe travaille de chez elle, et tout le monde doit accéder aux mêmes fichiers et au même logiciel métier. La réponse tient en une phrase : chaque site et chaque salarié à distance passe par un tunnel chiffré, appelé VPN, qui aboutit au pare-feu de l’entreprise, avec une double authentification pour les personnes. Le reste consiste à décider ce qui doit vraiment être accessible, à qui, et à vérifier que la connexion Internet tient la charge.
Ce guide reprend les questions qu’un dirigeant de PME de 10 à 100 salariés se pose avant d’ouvrir un deuxième site ou de généraliser le télétravail : quelles solutions existent, ce que recommandent l’ANSSI, Cybermalveillance.gouv.fr et la CNIL, ce qu’il ne faut pas faire, et comment organiser le projet.
Trois situations, une même question
Relier, dans une PME, recouvre trois cas différents :
- Un deuxième site : une agence, un dépôt, un atelier. Plusieurs personnes y travaillent toute la journée et doivent accéder au serveur, aux imprimantes ou au logiciel du siège comme si elles y étaient.
- Des télétravailleurs : un ou plusieurs salariés qui se connectent depuis chez eux, de façon régulière ou ponctuelle.
- Des personnes itinérantes et des prestataires : commerciaux en déplacement, techniciens sur chantier, éditeur de logiciel ou mainteneur qui intervient à distance.
Dans les trois cas, la question est la même : comment permettre l’accès aux ressources de l’entreprise sans les exposer à n’importe qui sur Internet. Les réponses techniques diffèrent un peu, mais les principes de sécurité sont communs.
Avant de relier : ce qui doit être accessible, et d’où
La première étape n’est pas technique. Elle consiste à lister ce dont chaque profil a besoin à distance :
- Les fichiers partagés : sur un serveur au bureau ou déjà dans Microsoft 365 ?
- Le logiciel métier : installé sur un serveur local, ou proposé en ligne par l’éditeur ?
- La téléphonie, les imprimantes, les caméras : doivent-elles être joignables depuis l’autre site ?
- L’administration : qui doit pouvoir gérer les équipements à distance, et depuis quel poste ?
Cette liste change souvent la réponse. Si vos fichiers et votre messagerie sont dans Microsoft 365, les salariés y accèdent déjà depuis n’importe quelle connexion, sans VPN : la priorité devient alors la protection des comptes, détaillée dans notre guide passer au cloud quand on est une PME. Le VPN reste nécessaire pour tout ce qui ne vit qu’au bureau : un serveur de fichiers, un logiciel installé localement, une imprimante, un équipement à administrer.
Cybermalveillance.gouv.fr recommande de limiter les accès distants aux seules personnes et aux seuls services indispensables, et d’isoler ce qui n’a pas besoin d’être accessible, notamment les sauvegardes et l’administration. Faire cette liste avant d’acheter quoi que ce soit évite d’ouvrir plus que nécessaire.
Relier deux sites : le VPN site à site
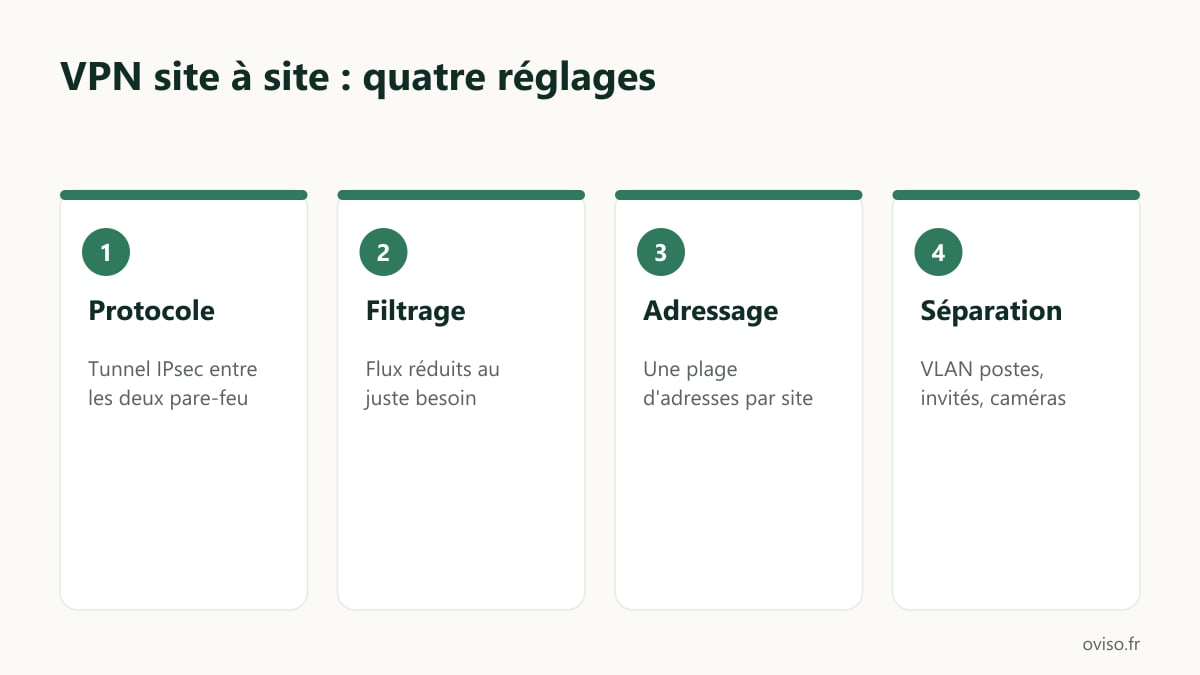
Pour un deuxième site, la solution courante est un VPN site à site. Chaque site dispose de son propre pare-feu, relié à sa connexion Internet. Les deux pare-feu établissent entre eux un tunnel chiffré permanent. Pour les salariés, c’est transparent : depuis l’agence, le serveur du siège est accessible comme s’il était dans la pièce d’à côté, sans rien lancer sur le poste.
Quelques points à régler à la conception :
- Le protocole : pour une liaison qui passe par Internet, le guide d’hygiène informatique de l’ANSSI recommande un tunnel site à site, de préférence IPsec, un standard de chiffrement des échanges réseau pris en charge par les pare-feu professionnels. La recommandation figure dans sa mesure sur les liaisons avec les partenaires, et le principe vaut aussi entre deux sites d’une même entreprise.
- Le filtrage : le tunnel ne doit pas tout laisser passer. L’ANSSI demande de réduire les échanges autorisés au juste besoin, par une matrice des flux maintenue dans le temps : l’agence accède au serveur de fichiers et au logiciel métier, pas à l’administration du siège.
- L’adressage : chaque site a sa propre plage d’adresses réseau, sans chevauchement. C’est le genre de détail qui bloque une mise en service quand il a été oublié.
- La séparation des usages : les VLAN, des réseaux logiques séparés sur le même matériel, isolent sur chaque site les postes, les invités, les caméras et les imprimantes. Notre guide du réseau informatique d’entreprise détaille ce découpage.
Une autre option existe : une liaison privée fournie par un opérateur entre les deux sites. Elle peut se justifier pour des besoins particuliers, mais pour la plupart des PME, deux connexions Internet professionnelles et un tunnel IPsec entre deux pare-feu suffisent.
Les réglages à exiger sur le tunnel et les essais de recette sont détaillés dans notre article relier deux sites d’entreprise avec un VPN site à site.
Donner accès aux télétravailleurs : le VPN nomade
Pour une personne seule, le principe est le même, à une différence près : le tunnel part de son ordinateur et non d’un pare-feu. Un logiciel client VPN est installé sur le poste et se connecte à une passerelle VPN, généralement le pare-feu du siège.
Le guide d’hygiène de l’ANSSI est précis sur ce point. Il recommande fortement un tunnel VPN IPsec entre le poste nomade et une passerelle mise à disposition par l’entreprise, plutôt qu’un tunnel SSL/TLS, un autre type de VPN courant. Pour un niveau de sécurité optimal, ce tunnel doit s’établir automatiquement et ne pas pouvoir être désactivé par l’utilisateur : aucun échange ne doit passer en dehors. Pour les réseaux d’hôtel ou de gare qui demandent une page de connexion, l’ANSSI admet une connexion à la demande, ou conseille le partage de connexion d’un téléphone de confiance.
Trois règles complètent le dispositif :
- La double authentification, ou MFA : en plus du mot de passe, l’utilisateur confirme sa connexion par un second moyen, souvent une application sur son téléphone. La CNIL et Cybermalveillance.gouv.fr la recommandent toutes deux sur les accès distants. Un mot de passe volé ne suffit alors plus à entrer.
- Des accès limités aux équipements authentifiés : Cybermalveillance.gouv.fr recommande de réserver le VPN aux appareils reconnus par l’entreprise, pas à n’importe quel ordinateur sur lequel un identifiant a été saisi.
- Des droits par profil : le comptable accède à la comptabilité, le commercial au logiciel de devis. Le VPN ouvre le réseau, le pare-feu décide ensuite de ce qui est joignable.
Notre guide sécurité informatique d’une PME : par où commencer replace ces mesures dans l’ensemble des recommandations de l’ANSSI.
Selon que vos fichiers sont sur un serveur au bureau ou dans Microsoft 365, la bonne façon d’y accéder à distance change : nous comparons les trois options dans notre article télétravail : donner accès aux fichiers de l’entreprise en sécurité.
Le poste du télétravailleur
Un tunnel bien réglé ne protège pas un poste mal tenu. Les recommandations publiques convergent sur quelques points :
- Des postes fournis par l’entreprise : Cybermalveillance.gouv.fr recommande d’utiliser en priorité des équipements sécurisés et maîtrisés par l’organisation. Si un ordinateur personnel est inévitable, il faut des consignes claires, en sachant que sa sécurité ne pourra jamais être vérifiée.
- Le chiffrement du disque : un ordinateur portable se perd et se vole. L’ANSSI recommande de chiffrer les données sur tout le matériel nomade, en commençant par un chiffrement complet du disque.
- Les mises à jour : déployées dès qu’elles sont disponibles, y compris sur le client VPN et les équipements réseau.
- Le Wi-Fi à domicile : la CNIL conseille aux salariés d’activer le chiffrement WPA2 ou WPA3 avec un mot de passe long, de couper la fonction WPS de la box et de changer son mot de passe d’administration s’il est faible.
- Les sauvegardes : Cybermalveillance.gouv.fr rappelle de vérifier que les postes nomades sont bien couverts, ce qui est rarement le cas quand les fichiers restent sur le bureau de l’ordinateur.
Ce qu’il ne faut pas faire : ouvrir le bureau à distance sur Internet
La solution de facilité consiste à rendre le serveur ou un poste du bureau directement joignable depuis Internet, par exemple avec le bureau à distance de Windows (RDP). Quelques minutes de réglage sur la box, et tout le monde peut se connecter. N’importe qui sur Internet peut aussi essayer.
La CNIL recommande de mettre en place un VPN justement pour éviter l’exposition directe des services sur Internet, et de ne pas rendre accessibles des interfaces de serveurs non sécurisées. Cybermalveillance.gouv.fr demande de limiter l’ouverture des accès distants de type RDP aux seules personnes indispensables, avec un filtrage strict. Le bureau à distance peut rester utile, mais derrière le VPN, jamais en accès libre.
Le même raisonnement vaut pour les logiciels de prise en main à distance installés « pour dépanner » et jamais retirés. Ils doivent être inventoriés, et ceux qui ne servent plus supprimés.
La connexion Internet devient critique
Une fois les sites et les salariés reliés, la connexion Internet du siège porte tout le monde. Si elle tombe, l’agence et les télétravailleurs perdent l’accès au serveur en même temps que le bureau.
Trois questions à se poser :
- Le débit montant du siège, c’est-à-dire ce qu’il peut envoyer : c’est lui qui sert les fichiers aux autres sites, et c’est souvent le point faible des abonnements grand public.
- Une connexion de secours : une deuxième ligne ou un routeur 4G ou 5G sur lequel le pare-feu bascule automatiquement.
- L’emplacement du serveur : si la majorité des accès se font à distance, il peut être plus logique d’héberger les fichiers dans le cloud que de faire transiter tout le monde par la ligne du siège.
Prestataires et télémaintenance
Votre éditeur de logiciel, votre mainteneur d’imprimantes ou votre installateur d’alarme ont parfois besoin d’intervenir à distance. Cybermalveillance.gouv.fr invite à surveiller particulièrement ces accès de télémaintenance. En pratique :
- un compte nominatif par prestataire, jamais un compte partagé avec vos salariés ;
- un accès limité à l’équipement concerné, par une règle du pare-feu ;
- un accès ouvert pour l’intervention puis refermé, plutôt que permanent ;
- une liste à jour des prestataires qui disposent d’un accès, et un contact chez chacun en cas d’incident, comme le recommande l’ANSSI pour les liaisons avec les partenaires.
Garder une trace des connexions
Un accès distant qui n’est pas journalisé ne permet pas de savoir, après coup, qui s’est connecté et quand. Cybermalveillance.gouv.fr recommande une journalisation systématique sur les pare-feu et les serveurs, conservée suffisamment longtemps, et une surveillance des activités anormales : une connexion à une heure inhabituelle, un volume de téléchargement inattendu.
Pour une PME, cela veut dire au minimum : des journaux du pare-feu et du VPN conservés, et quelqu’un qui les regarde à intervalle régulier, ou une alerte sur les échecs de connexion répétés.
Écrire les règles : la charte de télétravail
La CNIL recommande de rédiger une charte de sécurité du télétravail et de la diffuser aux salariés. Elle n’a pas besoin d’être longue. Elle dit quel matériel utiliser, comment se connecter, où enregistrer les fichiers, quoi faire en cas de perte ou de vol, et qui prévenir en cas de doute. Les consignes écrites évitent les arrangements individuels qui finissent en faille.
Organiser le projet
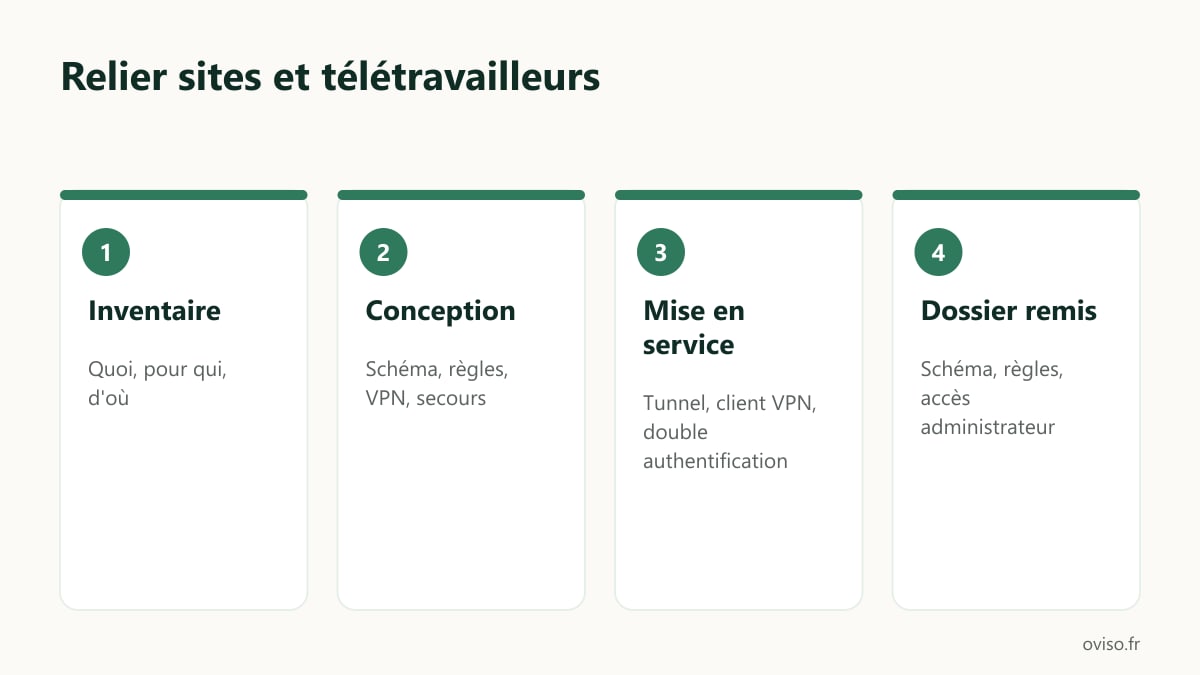
Que ce soit pour une agence ou pour le télétravail, le projet se déroule dans cet ordre :
- Inventaire : ce qui doit être accessible, par qui, depuis où.
- Conception : schéma des sites, plages d’adresses, règles du pare-feu par profil, choix du type de VPN, connexion de secours.
- Matériel : pare-feu professionnels sur chaque site, préconfigurés avant la pose.
- Mise en service : tunnel entre les sites, déploiement du client VPN et de la double authentification sur les postes, tests depuis l’extérieur.
- Remise d’un dossier : schéma, règles du pare-feu justifiées, liste des accès, procédure de connexion pour les salariés, comptes administrateur remis à la direction.
Votre liste d’actions
- Lister ce qui doit être accessible à distance, et par qui.
- Vérifier ce qui est déjà dans le cloud et n’a pas besoin de VPN.
- Fermer tout bureau à distance ou partage directement ouvert sur Internet.
- Mettre en place un VPN, de préférence IPsec, avec double authentification pour chaque personne.
- Fournir des postes de l’entreprise, chiffrés et à jour, aux télétravailleurs.
- Prévoir une connexion de secours au siège.
- Faire la liste des prestataires qui ont un accès, et la tenir à jour.
- Rédiger une charte de télétravail courte.
Les questions courantes sur notre façon de travailler sont sur la page Questions, et les packs à prix affiché sur la page Tarifs.
Ce qu’Oviso fait sur ce sujet
Oviso relie les sites et les télétravailleurs des PME du 13, du 83 et du 84 : pare-feu professionnel sur chaque site, VPN entre le siège et les agences, accès à distance des salariés avec double authentification, connexion de secours, règles écrites par profil. Le projet est chiffré à prix fixe après un relevé gratuit, le matériel est préconfiguré avant la pose, et vous recevez un dossier complet avec les accès administrateur. Oviso ne propose pas d’assistance immédiate en cas de panne : les interventions sont planifiées, et le dossier permet à votre équipe ou à un autre prestataire de reprendre la main.
Si vous ouvrez un deuxième site ou si le télétravail s’est installé avec un accès monté à la va-vite, décrivez votre situation : le relevé et le chiffrage sont gratuits.
Sources
- ANSSI, Guide d’hygiène informatique : mesure 25 (tunnel site à site de préférence IPsec, filtrage au juste besoin, contact chez le partenaire), mesure 31 (chiffrement des matériels nomades, disque complet d’abord), mesure 32 (tunnel VPN IPsec automatique et non désactivable pour les postes nomades, portails captifs).
- ANSSI, Recommandations sur le nomadisme numérique : guide de référence pour l’accès distant des postes nomades.
- Cybermalveillance.gouv.fr, La sécurisation du télétravail : accès distants et RDP limités et filtrés, télémaintenance surveillée, VPN réservé aux équipements authentifiés, double authentification, postes maîtrisés, mises à jour, sauvegardes des postes nomades, journalisation et supervision.
- CNIL, Les conseils de la CNIL pour mettre en place du télétravail : charte de sécurité, VPN contre l’exposition directe des services, double authentification, correctifs de sécurité.
- CNIL, Salariés en télétravail : quelles sont les bonnes pratiques à suivre ? : Wi-Fi domestique en WPA2 ou WPA3, WPS désactivé, mot de passe de la box.