Relier deux sites d'entreprise : comment fonctionne un VPN site à site
Vous ouvrez une deuxième agence, un dépôt ou un atelier, et la question tombe vite : comment les gens de là-bas vont-ils travailler sur les mêmes fichiers et le même logiciel métier que ceux du siège ? La réponse courante s’appelle un VPN site à site : un tunnel chiffré permanent entre les deux réseaux, monté par un pare-feu de chaque côté, qui passe par les connexions Internet existantes.
Cet article détaille ce cas. Le télétravail et l’accès des prestataires sont traités dans notre guide pour relier ses sites et ses télétravailleurs, l’accès distant aux fichiers dans télétravail et accès sécurisé aux fichiers.
Ce qu’un VPN site à site fait concrètement
Un VPN, pour réseau privé virtuel, est un tunnel qui chiffre tout ce qui le traverse. Dans la version site à site, les deux extrémités du tunnel sont deux équipements, pas deux ordinateurs : le pare-feu du siège et celui de l’agence. Ils s’authentifient l’un l’autre, montent le tunnel et le gardent ouvert en permanence.
Conséquence pour votre équipe : rien à lancer, rien à cliquer. Depuis l’agence, le serveur de fichiers du siège apparaît comme une ressource locale. Personne n’ouvre de logiciel VPN le matin, contrairement au télétravail, où le tunnel part du poste de la personne.
Ce que le tunnel ne fait pas : il ne protège pas les postes, il ne sauvegarde rien et il n’accélère rien. Il protège le trajet entre les deux sites.
Ce qu’il faut sur chaque site
- Un pare-feu professionnel par site. C’est lui qui monte le tunnel et décide de ce qui le traverse. Une box d’opérateur seule ne suffit pas. Notre guide du réseau informatique d’entreprise détaille son rôle.
- Une connexion Internet professionnelle de chaque côté, avec de préférence une adresse IP fixe : c’est le point de rendez-vous du tunnel. Sans adresse fixe, un montage reste possible si les équipements savent gérer une adresse qui change, mais c’est une complication de plus.
- Un plan d’adressage sans chevauchement. Si les deux sites utilisent la même plage d’adresses internes, le tunnel monte et rien ne communique. Cela se règle sur le papier, pas le jour de la mise en service.
Prévoyez aussi la coupure de ligne : pendant une panne, l’agence travaille seule et n’atteint plus le siège. Si votre activité ne le supporte pas, une deuxième connexion indépendante, par exemple un routeur 4G ou 5G relié au pare-feu, limite l’arrêt. C’est un choix de budget, à faire avant la panne.
Comment le tunnel se monte, et les réglages à exiger
Inutile de maîtriser cette partie, mais les réglages par défaut des équipements sont souvent en retard.
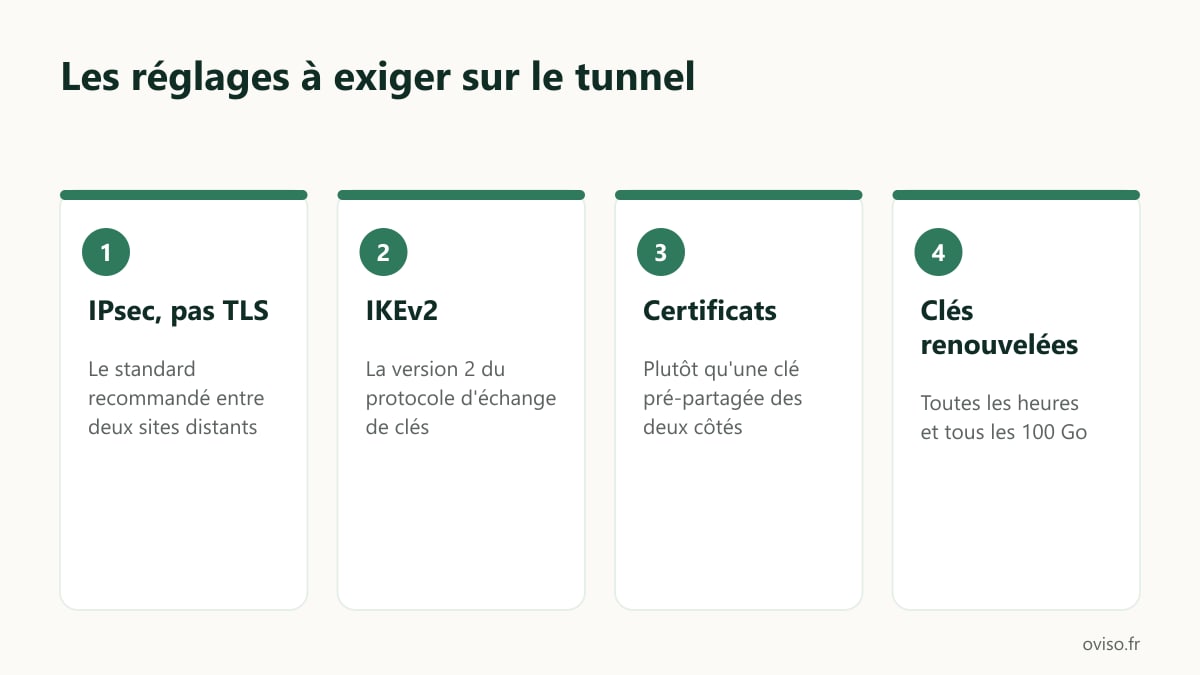
La référence publique est la note technique de l’ANSSI, l’agence nationale de la sécurité des systèmes d’information, consacrée à IPsec, le standard de chiffrement des échanges réseau. Elle recommande IPsec plutôt qu’un tunnel TLS, souvent appelé « VPN SSL », pour relier deux sites distants, et la version 2 du protocole d’échange de clés, IKEv2.
Deux points méritent votre attention dans une proposition :
- L’authentification. L’ANSSI déconseille fortement la clé pré-partagée, c’est-à-dire un simple mot de passe identique configuré des deux côtés, et privilégie des mécanismes à base de certificats, qui permettent de révoquer rapidement une clé compromise. C’est plus long à mettre en place, et plus propre.
- Le renouvellement des clés. L’ANSSI recommande de forcer un renouvellement périodique, en donnant comme exemple toutes les heures et tous les 100 Go de données échangées, pour limiter la portée d’une clé compromise. Elle déconseille aussi les anciens algorithmes, MD5, DES, 3DES et SHA-1, et les groupes de Diffie-Hellman 1 et 2, encore fréquents dans les configurations par défaut.
Si vous payez déjà une liaison opérateur entre vos sites : la même note considère que l’intérêt d’IPsec est également avéré sur un lien loué, de type liaison spécialisée ou MPLS. Payer une liaison privée ne dispense pas de chiffrer ce qui passe dedans.
Débit et latence : ce que votre équipe va ressentir
Le tunnel n’ajoute pas de débit. Entre les deux sites, vous êtes limité par la plus faible des deux liaisons, et surtout par le débit montant de celle qui envoie les données. Une fibre annoncée en gigabit avec un débit montant modeste donne un partage de fichiers lent dans un sens et correct dans l’autre. La latence, le temps d’aller-retour d’un paquet, compte souvent plus que le débit. Ouvrir un document de bureautique à travers le tunnel passe inaperçu. Faire tourner depuis l’agence un logiciel métier installé au siège, qui interroge sa base des centaines de fois par écran, donne une application qui « rame » même avec du débit disponible. Deux réponses alors : un bureau à distance hébergé au siège, où seul l’affichage traverse le tunnel, ou une version en ligne du logiciel.
Ce qui passe dans le tunnel, et rien d’autre
Un tunnel ouvert de bout en bout fait des deux sites un seul réseau plat. Si un poste de l’agence est infecté, rien ne l’empêche d’atteindre les serveurs du siège.
Le guide d’hygiène informatique de l’ANSSI demande de réduire les échanges autorisés au juste besoin, à partir d’une matrice des flux maintenue dans le temps. En clair : on écrit qui a besoin de joindre quoi, et le pare-feu n’autorise que cela. L’agence accède au serveur de fichiers et au logiciel métier ; pas à l’administration des équipements du siège, ni aux caméras, ni à la sauvegarde.
Même logique à l’intérieur de chaque site : postes, invités, imprimantes et équipements connectés sont séparés en réseaux logiques distincts, les VLAN, qui ne se parlent que si le pare-feu l’autorise.
L’autre option : ne pas relier les deux sites
Elle est rarement proposée, et elle est parfois la bonne. Si le besoin se résume aux fichiers et à la messagerie, mettre les documents en ligne supprime la question du tunnel : chaque site sort sur Internet et l’agence ne dépend plus du serveur du siège. Notre guide sur le passage au cloud pour une PME détaille ce que cela implique, notamment pour la sauvegarde.
Le tunnel reste nécessaire quand un logiciel métier, un serveur, une machine d’atelier ou la téléphonie vit au siège et doit être joint depuis l’autre site. Les deux approches se combinent souvent.
La recette : ce qu’on teste avant de dire que c’est fini
Un tunnel « qui monte » n’est pas un tunnel recetté. Demandez que ces essais soient faits devant vous, et écrits :
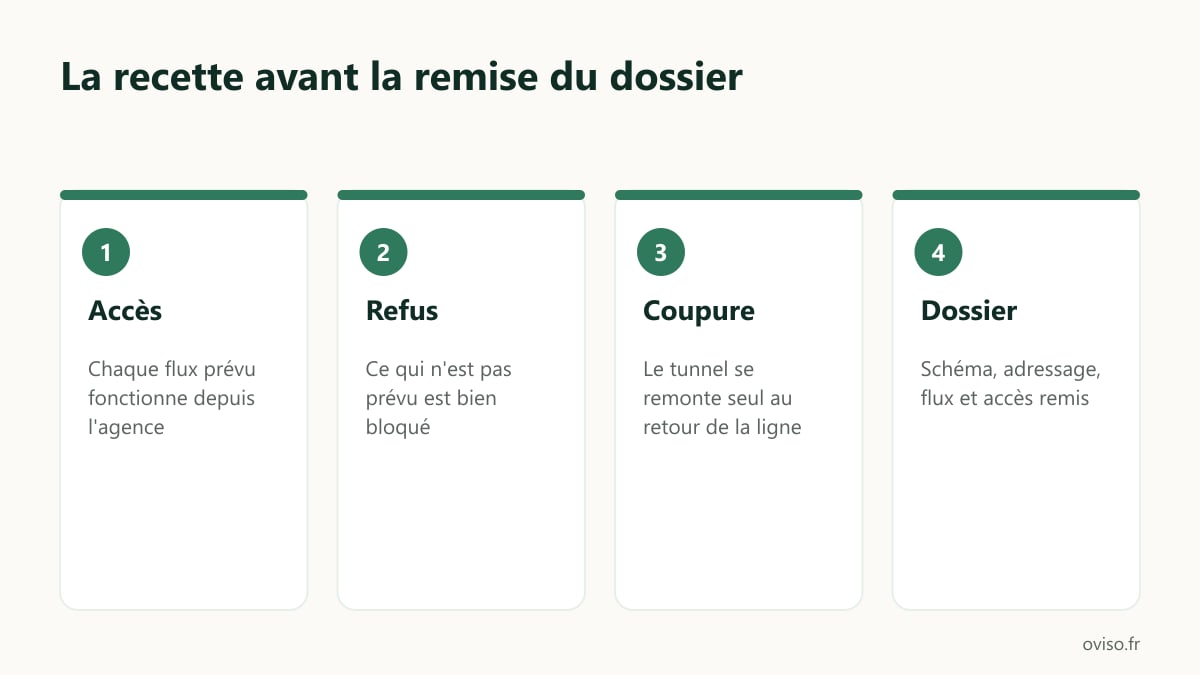
- depuis l’agence, chaque accès prévu dans la matrice des flux fonctionne ;
- ce qui n’est pas prévu est effectivement refusé, essai à l’appui ;
- on débranche la ligne d’un site : le tunnel se remonte seul au retour, sans intervention ;
- la bascule sur la connexion de secours, si vous en avez une, est testée dans les deux sens ;
- la mise à jour des deux pare-feu est planifiée, car un équipement d’accès distant exposé sur Internet et laissé sans correctif est une porte connue des attaquants, comme le rappelle Cybermalveillance.gouv.fr.
Et un dossier à la fin : schéma des deux sites, plan d’adressage, flux autorisés avec leur motif, paramètres du tunnel, comptes administrateur remis à la direction.
Votre liste d’actions
- Lister ce qui doit être joignable depuis le second site, application par application.
- Vérifier les débits montants réels des deux connexions, pas les débits commerciaux.
- Faire confirmer que les deux plages d’adresses internes ne se chevauchent pas.
- Demander dans la proposition : IPsec, IKEv2, authentification par certificats, renouvellement périodique des clés.
- Décider s’il faut une connexion de secours sur l’un des sites, ou sur les deux.
- Exiger la matrice des flux écrite, et un essai de refus, pas seulement un essai d’accès.
- Planifier les mises à jour des deux pare-feu avant la mise en service.
Nos modalités de chiffrage sont sur la page Tarifs.
Ce qu’Oviso fait sur ce sujet
Oviso conçoit et installe la liaison entre deux sites pour les PME du 13, du 83 et du 84 : relevé des deux sites, plan d’adressage, choix et fourniture des pare-feu, tunnel IPsec, matrice des flux écrite, essais de recette et dossier remis à la direction. Le projet est chiffré à prix fixe après un relevé gratuit, matériel compris. Vous restez propriétaire de vos équipements et de vos accès administrateur. Oviso ne propose pas d’assistance immédiate en cas de panne : l’installation est conçue pour tenir sans intervention quotidienne.
Si vous ouvrez un second site, décrivez votre situation : le relevé et le chiffrage sont gratuits.
Sources
- ANSSI, Recommandations de sécurité relatives à IPsec pour la protection des flux réseau (note technique DAT-NT-003 du 3 août 2015) : IPsec plutôt que TLS (R2), intérêt avéré même sur un lien loué, liaison spécialisée ou MPLS (partie 4.2), IKE version 2 (R8), clé pré-partagée fortement déconseillée au profit de la cryptographie asymétrique (R9), renouvellement périodique des clés, par exemple toutes les heures et tous les 100 Go (R13), MD5, DES, 3DES et SHA-1 déconseillés (R14 et R15), groupes de Diffie-Hellman 1 et 2 de taille insuffisante (R16).
- ANSSI, Guide d’hygiène informatique : mesure 25, tunnel site à site de préférence IPsec avec les partenaires et réduction des échanges autorisés au juste besoin à partir d’une matrice des flux maintenue dans le temps.
- Cybermalveillance.gouv.fr, La sécurisation du télétravail : connexions aux infrastructures par VPN, accès limités aux équipements authentifiés, double authentification à privilégier.
- Cybermalveillance.gouv.fr, Rançongiciel : que faire si votre organisation est victime d’une attaque ? : sécurisation des accès distants par VPN et maintien à jour des équipements d’accès distant exposés sur Internet.