Télétravail : donner accès aux fichiers de l'entreprise en sécurité
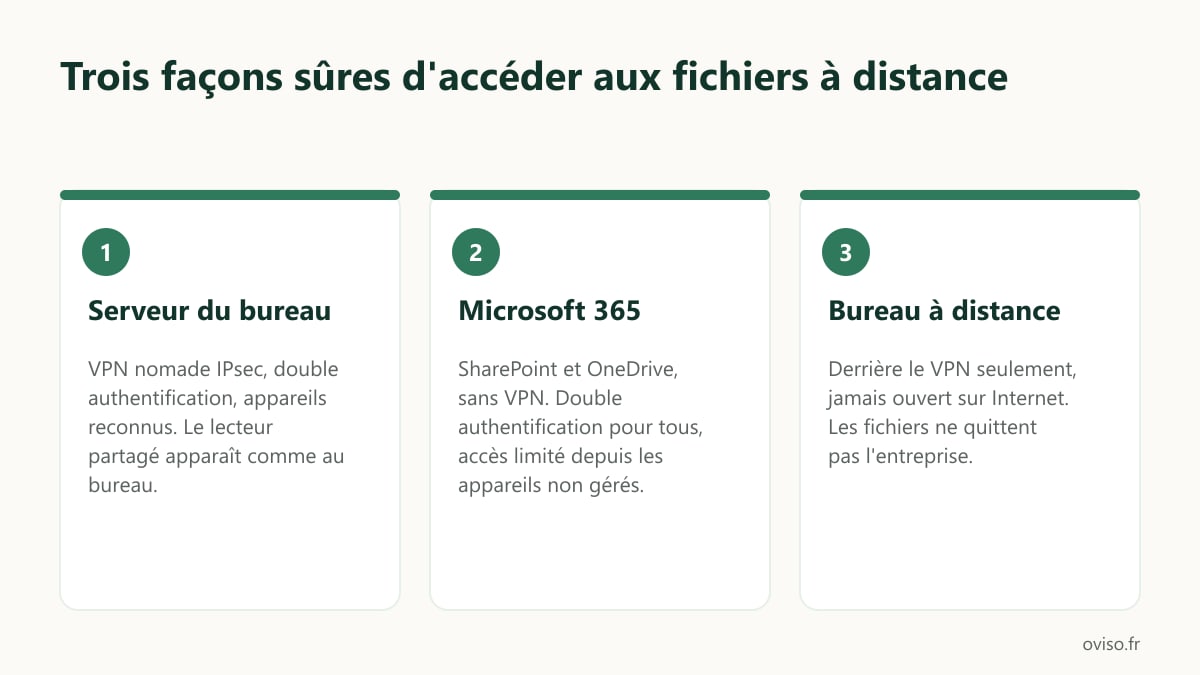
Une partie de votre équipe travaille de chez elle et a besoin des fichiers du bureau : devis, plans, dossiers clients, comptabilité. Trois façons de les rendre accessibles tiennent la route : un tunnel chiffré, appelé VPN, vers le serveur du bureau ; des fichiers hébergés dans Microsoft 365 ; ou un bureau à distance, à condition qu’il reste derrière le VPN. Ce qui ne tient pas : un partage ouvert directement sur Internet, des documents envoyés sur une messagerie personnelle, un espace de stockage grand public que personne ne maîtrise.
Cet article détaille ces trois options et comment choisir. Il complète notre guide pour relier ses sites et ses télétravailleurs, qui traite l’ensemble des accès à distance.
D’abord : où sont vos fichiers aujourd’hui ?
La bonne réponse dépend de l’endroit où vivent vos fichiers.
- Sur un serveur au bureau, avec un lecteur partagé sur chaque poste. C’est le cas classique dans une PME de 10 à 100 salariés.
- Déjà dans Microsoft 365 : SharePoint pour les documents de l’équipe, OneDrive pour ceux de chacun.
- Les deux à la fois : la bureautique dans le cloud, le logiciel métier et ses fichiers sur un serveur local. C’est le cas qui demande le plus d’attention.
Listez aussi qui a besoin de quoi : Cybermalveillance.gouv.fr recommande de limiter les accès distants aux seules personnes et aux seuls services indispensables.
Option 1 : le serveur du bureau, par un VPN
Si vos fichiers restent sur un serveur au bureau, l’accès passe par un VPN nomade : un logiciel sur l’ordinateur du salarié monte un tunnel chiffré jusqu’au pare-feu de l’entreprise. Une fois connecté, le lecteur partagé apparaît comme au bureau.
Ce que les recommandations publiques demandent :
- Le bon type de tunnel. Le guide d’hygiène informatique de l’ANSSI recommande fortement un tunnel VPN IPsec entre le poste nomade et une passerelle de l’entreprise. Pour un niveau de sécurité optimal, ce tunnel s’établit automatiquement et ne peut pas être désactivé par l’utilisateur.
- La double authentification, ou MFA : en plus du mot de passe, la connexion est confirmée par un second moyen, souvent une application sur le téléphone. Cybermalveillance.gouv.fr la privilégie sur les connexions VPN, la CNIL la demande sur les services accessibles à distance.
- Des appareils reconnus. Le VPN est réservé aux équipements authentifiés par l’entreprise, pas à n’importe quel ordinateur où un identifiant a été saisi.
Deux limites. Le confort dépend du débit montant de la connexion du bureau, ce qu’elle peut envoyer : un gros fichier de plans peut être lent à ouvrir. Et le poste du salarié entre dans le réseau : s’il est compromis, le tunnel ne protège de rien. D’où des postes fournis, chiffrés et à jour.
Un point à ne jamais négocier : le partage de fichiers de Windows, appelé SMB, ne doit pas être ouvert sur Internet. Microsoft demande de bloquer son port, le 445, en entrée sur le pare-feu de l’entreprise. L’accès se fait à travers le tunnel, jamais à côté.
Si c’est toute une agence qui doit accéder au serveur, le montage est différent : un VPN site à site entre deux pare-feu.
Option 2 : les fichiers dans Microsoft 365
Si vos documents sont dans SharePoint et OneDrive, vos salariés y accèdent déjà depuis n’importe quelle connexion, sans VPN. La question se déplace vers deux autres sujets.
La protection des comptes. Sans tunnel, le compte devient la seule porte : un mot de passe volé ouvre les fichiers depuis n’importe où. La double authentification pour tout le monde n’est pas une option, et les liens de partage « Tout le monde », ouverts sans connexion, sont à désactiver.
Les appareils non gérés. Microsoft 365 permet de bloquer ou de limiter l’accès à SharePoint et OneDrive depuis les appareils que l’entreprise ne gère pas. En mode limité, l’utilisateur consulte les fichiers dans son navigateur mais ne peut ni les télécharger, ni les imprimer, ni les synchroniser. Ce réglage repose sur l’accès conditionnel de Microsoft Entra, le service d’identité de Microsoft 365, et dépend de la licence souscrite : à vérifier avant de compter dessus.
Deux rappels. Le logiciel métier installé au bureau ne suit pas : il reste un VPN à monter pour lui seul. Et le cloud ne sauvegarde pas à votre place. Notre guide passer au cloud quand on est une PME détaille la bascule.
Option 3 : le bureau à distance, derrière le VPN seulement
Le bureau à distance de Windows, appelé RDP, permet de prendre la main sur un poste ou un serveur du bureau. Les fichiers ne quittent pas l’entreprise : un avantage réel pour un logiciel métier lourd ou des données sensibles.
Le piège est connu : rendre ce bureau à distance joignable directement depuis Internet, en quelques minutes sur la box. N’importe qui peut alors essayer de s’y connecter. La CNIL recommande un VPN précisément pour éviter l’exposition directe des services sur Internet, et Cybermalveillance.gouv.fr demande de limiter et de filtrer strictement ces accès. Bureau à distance d’accord, mais uniquement une fois le tunnel VPN établi, double authentification comprise.
Ce qu’il ne faut pas faire
Trois pratiques nées d’une urgence et jamais remises en cause.
- Un partage ou un bureau à distance ouvert sur la box. C’est l’exposition directe que la CNIL et Cybermalveillance.gouv.fr demandent d’éviter. À fermer avant tout le reste.
- Les fichiers envoyés sur une messagerie personnelle pour les retrouver à la maison. La CNIL conseille aux salariés d’éviter les services grand public pour des données confidentielles, et de passer par les stockages accessibles depuis le VPN de l’entreprise.
- Un espace de stockage grand public ouvert par un salarié. La CNIL recommande des outils maîtrisés par l’organisation et déconseille les logiciels grand public susceptibles de transmettre des données à des tiers. Le jour où la personne part, les fichiers partent avec elle.
Comment choisir
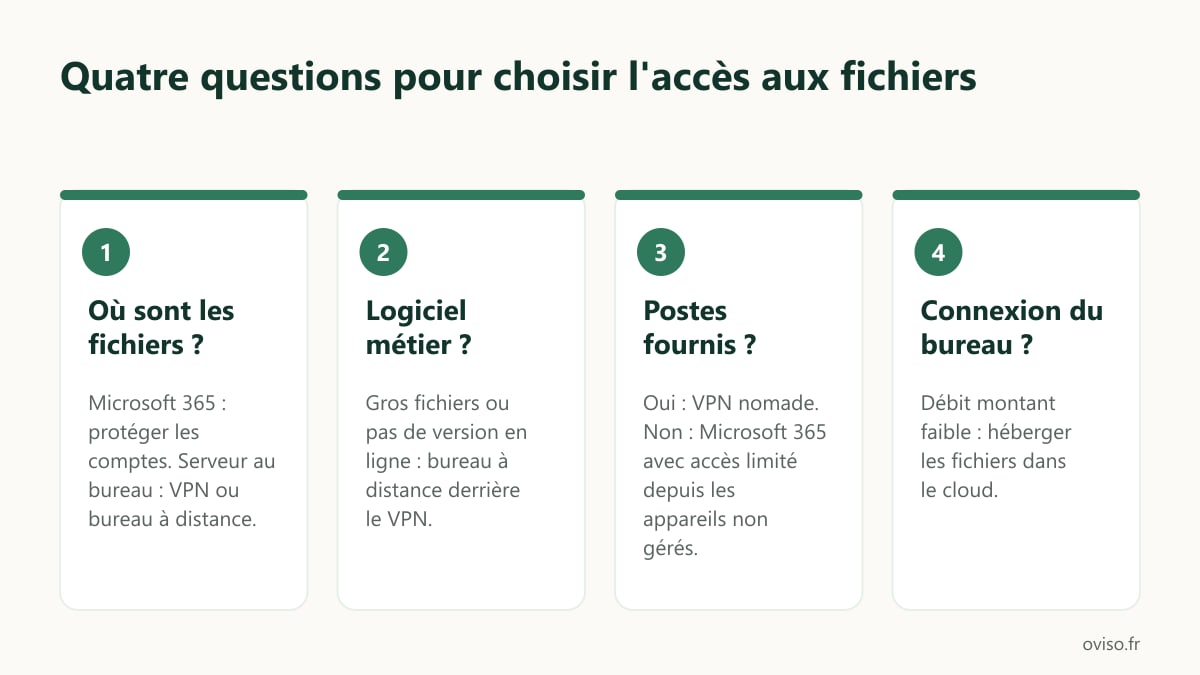
Quatre questions suffisent en général.
- Où sont les fichiers ? Dans Microsoft 365 : option 2, et protection des comptes. Sur un serveur : option 1 ou 3.
- Y a-t-il un logiciel métier installé au bureau ? Gros fichiers ou pas de version en ligne : l’option 3 évite de faire transiter les données.
- Les postes sont-ils fournis par l’entreprise ? Si oui, le VPN nomade est à l’aise. Si non, Microsoft 365 avec accès limité depuis les appareils non gérés est la seule option raisonnable.
- Que vaut la connexion du bureau ? Un débit montant faible plaide pour héberger les fichiers dans le cloud.
La réponse peut être mixte : la bureautique dans Microsoft 365, un VPN réservé aux personnes qui utilisent le logiciel métier.
Quel que soit le choix
Trois règles ne dépendent pas de l’option : des droits par profil ; des postes chiffrés, l’ANSSI recommandant de chiffrer tout matériel nomade en commençant par le disque complet ; des sauvegardes qui couvrent les postes des télétravailleurs, comme le rappelle Cybermalveillance.gouv.fr. Journaux, connexion de secours et charte sont détaillés dans notre guide pour relier ses sites et ses télétravailleurs.
Votre liste d’actions
- Fermer tout partage ou bureau à distance ouvert directement sur Internet.
- Lister où sont les fichiers et qui a besoin de quoi à distance.
- Activer la double authentification sur le VPN et sur Microsoft 365, pour tout le monde.
- Limiter l’accès à SharePoint et OneDrive depuis les appareils non gérés, si votre licence le permet.
- Réserver le VPN aux postes fournis par l’entreprise, chiffrés et à jour.
- Vérifier que les sauvegardes couvrent les postes des télétravailleurs.
Les packs à prix affiché sont sur la page Tarifs.
Ce qu’Oviso fait sur ce sujet
Oviso met en place l’accès à distance aux fichiers des PME du 13, du 83 et du 84 : VPN nomade avec double authentification sur un pare-feu professionnel, réglage des accès à Microsoft 365, bureau à distance derrière le tunnel, règles écrites par profil. Prix fixe après un relevé gratuit, matériel fourni et préconfiguré, dossier complet remis avec les accès administrateur. Oviso ne propose pas d’assistance immédiate en cas de panne : les interventions sont planifiées, et le dossier permet à votre équipe ou à un autre prestataire de reprendre la main.
Si le télétravail s’est installé chez vous avec un accès monté dans l’urgence, décrivez votre situation : le relevé et le chiffrage sont gratuits.
Sources
- ANSSI, Guide d’hygiène informatique : mesure 31 (chiffrement des matériels nomades, disque complet d’abord), mesure 32 (tunnel VPN IPsec automatique et non désactivable pour les postes nomades).
- Cybermalveillance.gouv.fr, La sécurisation du télétravail : accès distants limités et filtrés (RDP cité), VPN réservé aux équipements authentifiés, double authentification, sauvegarde des postes nomades.
- CNIL, Les conseils de la CNIL pour mettre en place du télétravail : VPN contre l’exposition directe des services, double authentification à distance, outils maîtrisés par l’organisation plutôt que grand public.
- CNIL, Salariés en télétravail : quelles sont les bonnes pratiques à suivre ? : pas de données confidentielles par des services grand public, échanges par les stockages accessibles depuis le VPN.
- Microsoft Learn, Control access from unmanaged devices : accès limité au navigateur sans téléchargement, impression ni synchronisation ; accès conditionnel Microsoft Entra ; liens « Tout le monde » à désactiver.
- Microsoft Learn, Secure SMB Traffic in Windows Server : bloquer le port TCP 445 en entrée depuis Internet.