Sécurité informatique d'une PME : par où commencer
Vous dirigez une PME, vous savez que la sécurité informatique compte, et vous ne savez pas par quel bout la prendre. La réponse tient en une phrase : commencez par savoir ce que vous avez, puis protégez les accès, tenez tout à jour, sauvegardez, et préparez le jour où quelque chose tournera mal. Ce n’est pas une affaire d’outil miracle. L’ANSSI, l’agence nationale de la sécurité des systèmes d’information, le dit elle-même dans son guide destiné aux TPE et PME : il n’y a pas de risque zéro, mais quelques mesures simples réduisent nettement le risque.
Ce guide reprend ces mesures dans l’ordre où une PME de 10 à 100 salariés peut les mettre en place, en s’appuyant sur deux documents publics : « La cybersécurité pour les TPE/PME en 13 questions » (ANSSI, avec la Direction générale des entreprises et Cybermalveillance.gouv.fr) et le guide d’hygiène informatique de l’ANSSI, qui détaille 42 mesures.
Pourquoi une PME est concernée
Il est tentant de penser qu’une entreprise de 20 personnes n’intéresse personne. L’ANSSI dit l’inverse : sans protection, les petites et moyennes structures sont une cible de choix pour des attaquants qui cherchent les proies les plus faciles. L’ANSSI décrit aussi des campagnes d’attaques massives qui exploitent des failles connues quelques jours après leur publication : elles ne cherchent pas votre entreprise en particulier, elles cherchent un pare-feu pas mis à jour ou un mot de passe trop simple.
Les conséquences, elles, sont très concrètes : fichiers chiffrés par un rançongiciel (un logiciel qui rend vos données illisibles et réclame une rançon), messagerie détournée pour escroquer vos clients, comptabilité inaccessible. La question que pose l’ANSSI est simple : si votre informatique s’arrête demain, êtes-vous prêts à retourner au papier et au crayon ?
Étape 1 : savoir ce que vous avez
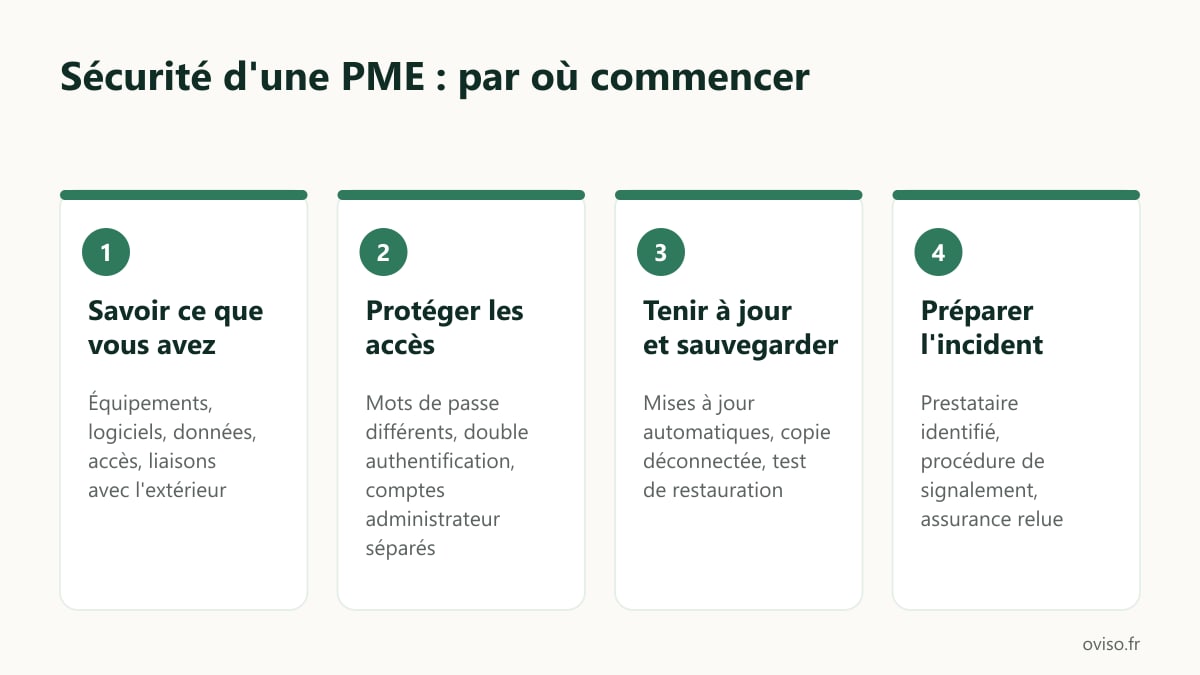
C’est la première question du guide de l’ANSSI, et ce n’est pas un hasard. On ne protège pas ce qu’on ne connaît pas. L’inventaire couvre cinq choses :
- Les équipements : ordinateurs, téléphones, tablettes, serveurs, mais aussi la box, les switchs (les boîtiers qui distribuent le réseau), les imprimantes et les clés 4G.
- Les logiciels, avec leur version et leur licence.
- Les données dont la perte arrêterait l’activité : fichier client, comptabilité, plans, devis. Où sont-elles ? Sur un serveur au bureau, dans le cloud, sur le poste d’une seule personne ?
- Les accès : qui se connecte, avec quels droits, depuis où. C’est souvent là qu’on découvre le compte d’un ancien salarié ou d’un ancien prestataire encore actif.
- Les liaisons avec l’extérieur : accès Internet, connexions des télétravailleurs, accès d’un prestataire.
L’ANSSI recommande de mettre cet inventaire à jour au moins une fois par an. Il sert aussi le jour d’un incident : le prestataire qui intervient gagne un temps précieux s’il sait ce qu’il cherche.
Étape 2 : protéger les accès
Selon l’ANSSI, de nombreuses attaques sont facilitées par des mots de passe trop simples ou réutilisés d’un service à l’autre. Les accès sont donc le deuxième chantier.
Des mots de passe solides et différents. L’ANSSI recommande au moins 9 caractères pour les services peu critiques et au moins 15 caractères pour les services critiques, sans élément personnel, et un mot de passe différent pour chaque service. Jamais le même pour la messagerie personnelle et la messagerie professionnelle. Un coffre-fort de mots de passe (un logiciel qui les génère et les garde chiffrés) évite d’avoir à les retenir.
La double authentification. Aussi appelée MFA, elle demande un deuxième élément en plus du mot de passe, par exemple un code sur le téléphone. L’ANSSI recommande de l’activer dès qu’un service la propose : messagerie, banque, outils en ligne. Sur Microsoft 365, c’est un réglage à faire pour toute l’équipe, pas seulement pour la direction.
Des comptes séparés pour l’administration. Chaque salarié a son propre compte, sans droits d’administrateur. Les comptes administrateur servent uniquement à installer des logiciels ou configurer des équipements, jamais à lire ses mails ou naviguer sur Internet. L’ANSSI souligne que de nombreuses attaques réussissent parce que la navigation se fait depuis un compte aux droits élevés.
Des départs traités le jour même. Quand un collaborateur quitte l’entreprise, on fait la liste de ses accès et on les ferme tous : messagerie, logiciels en ligne, accès à distance, badges.
Étape 3 : tenir tout à jour
Selon l’ANSSI, la majorité des attaquants exploitent des failles connues et publiées, en priorité sur les équipements visibles depuis Internet : pare-feu, serveur de messagerie, accès à distance. Le délai entre la publication d’une faille et son exploitation se raccourcit.
Trois règles en découlent :
- Activer les mises à jour automatiques sur les postes et les logiciels quand l’éditeur les propose.
- Mettre à jour en priorité ce qui est exposé à Internet, y compris le pare-feu et les bornes Wi-Fi, qu’on oublie souvent.
- Remplacer ce qui n’est plus maintenu. Un matériel ou un logiciel qui ne reçoit plus de correctifs de sécurité doit être désinstallé et remplacé, dit l’ANSSI. Un vieux serveur sous un système en fin de support en fait partie.
Si un prestataire gère votre informatique, vérifiez qu’il applique ces mises à jour, et écrivez-le dans le contrat. L’ANSSI le recommande explicitement.
Un antivirus à jour sur les postes et les serveurs complète le dispositif : c’est une première ligne de défense contre les menaces connues, à condition que sa mise à jour automatique soit active.
Étape 4 : sauvegarder, et vérifier qu’on sait restaurer
Face à un rançongiciel, l’ANSSI est claire : seules des sauvegardes intègres permettent de redémarrer rapidement.
Les points à vérifier :
- Ce qui est sauvegardé. Les données métier, mais aussi les licences, les fichiers d’installation et les configurations.
- Le rythme, adapté au volume de données produites : chaque jour ou chaque semaine pour les données métier, selon votre activité.
- Une copie déconnectée. Une sauvegarde reliée en permanence au réseau peut être chiffrée par le même rançongiciel que vos fichiers. L’ANSSI recommande la règle 3-2-1 : trois copies, sur deux supports différents, dont une hors ligne. Le guide sauvegarde d’une PME : la règle 3-2-1 et le test de restauration la met en pratique.
- Le test de restauration. Une sauvegarde qui n’a jamais été restaurée est une hypothèse. Faites l’essai, régulièrement, sur un dossier réel.
Si vos fichiers sont sur Microsoft 365, la question se pose aussi : qui sauvegarde ces données, et comment les récupérer ? La réponse dépend de votre configuration, elle mérite d’être vérifiée plutôt que supposée. Le guide passer au cloud quand on est une PME explique pourquoi la corbeille de Microsoft 365 ne remplace pas une sauvegarde.
Étape 5 : filtrer le réseau et séparer les usages
Le pare-feu est l’équipement qui décide ce qui entre et sort de votre réseau. L’ANSSI demande deux choses aux PME : un pare-feu physique pour protéger la connexion à Internet, et un pare-feu activé sur chaque poste, avec une configuration homogène. La politique de base bloque tout ce qui n’est pas strictement nécessaire, en particulier les connexions entrantes depuis Internet, et garde une trace des flux bloqués. Une box d’opérateur utilisée comme seul pare-feu, avec des règles que personne ne connaît, ne répond pas à cette question.
Le second principe est la séparation. Les postes des utilisateurs ne doivent pas pouvoir communiquer entre eux par défaut : si un poste est infecté, l’attaque ne se propage pas directement aux autres. Quand l’entreprise s’y prête, le réseau est découpé en zones (postes, serveurs, invités, caméras), qu’on appelle des VLAN : des réseaux virtuels qui partagent les mêmes câbles mais ne communiquent que si le pare-feu l’autorise. Le Wi-Fi des visiteurs, par exemple, donne accès à Internet et à rien d’autre.
Étape 6 : sécuriser la messagerie et le travail à distance
La messagerie reste l’une des principales portes d’entrée : pièce jointe piégée, lien vers un faux site, ou demande de virement urgente qui semble venir du dirigeant. L’ANSSI recommande pour les PME un filtrage antivirus et anti-hameçonnage en amont des boîtes, et des règles internes strictes sur les virements : toute demande inhabituelle se vérifie par un autre canal, par exemple un appel au numéro habituel. Elle déconseille aussi de transférer la messagerie professionnelle vers une adresse personnelle.
Pour le télétravail, l’ANSSI recommande de n’utiliser que du matériel fourni par l’entreprise et d’accéder au système d’information à travers un VPN chiffré. Un VPN est un tunnel chiffré entre le poste distant et le réseau de l’entreprise. Les applications sensibles ne doivent pas être exposées directement sur Internet. Le verrouillage automatique des postes, réglé à moins de 5 minutes, et le chiffrement des disques des portables complètent le dispositif.
Étape 7 : sensibiliser l’équipe
La plupart des mesures ci-dessus échouent si un salarié ne sait pas reconnaître un message piégé ou n’ose pas dire qu’il a cliqué. L’ANSSI recommande une charte informatique qui détaille les bons usages et la procédure pour signaler un incident, rappelée régulièrement. Elle insiste sur un point : encourager le signalement plutôt que sanctionner, sauf acte délibéré. Un salarié qui prévient tout de suite permet d’agir avant que l’attaque ne s’étende.
Pour s’informer sans être technicien, les alertes et fiches pratiques de Cybermalveillance.gouv.fr suffisent pour commencer.
Étape 8 : préparer le jour de l’incident
Aucune mesure n’élimine le risque. La différence se fait sur la préparation. L’ANSSI recommande d’identifier à l’avance un prestataire spécialisé dans la réponse aux incidents. Cybermalveillance.gouv.fr propose un diagnostic en ligne et une mise en relation avec des professionnels de proximité.
Le jour où cela arrive, les premiers réflexes recommandés par l’ANSSI :
- Déconnecter l’équipement ou le réseau d’Internet, pour limiter l’action de l’attaquant et la fuite de données.
- Ne pas éteindre ni modifier les machines touchées : elles serviront à l’enquête.
- Tenir une main courante : date, heure, personne et description de chaque action ou constat.
- Porter plainte, et en cas de rançongiciel, ne pas payer la rançon.
Pour le cas le plus fréquent, un salarié qui a cliqué sur un lien piégé, notre article les bons réflexes dans l’heure détaille la marche à suivre.
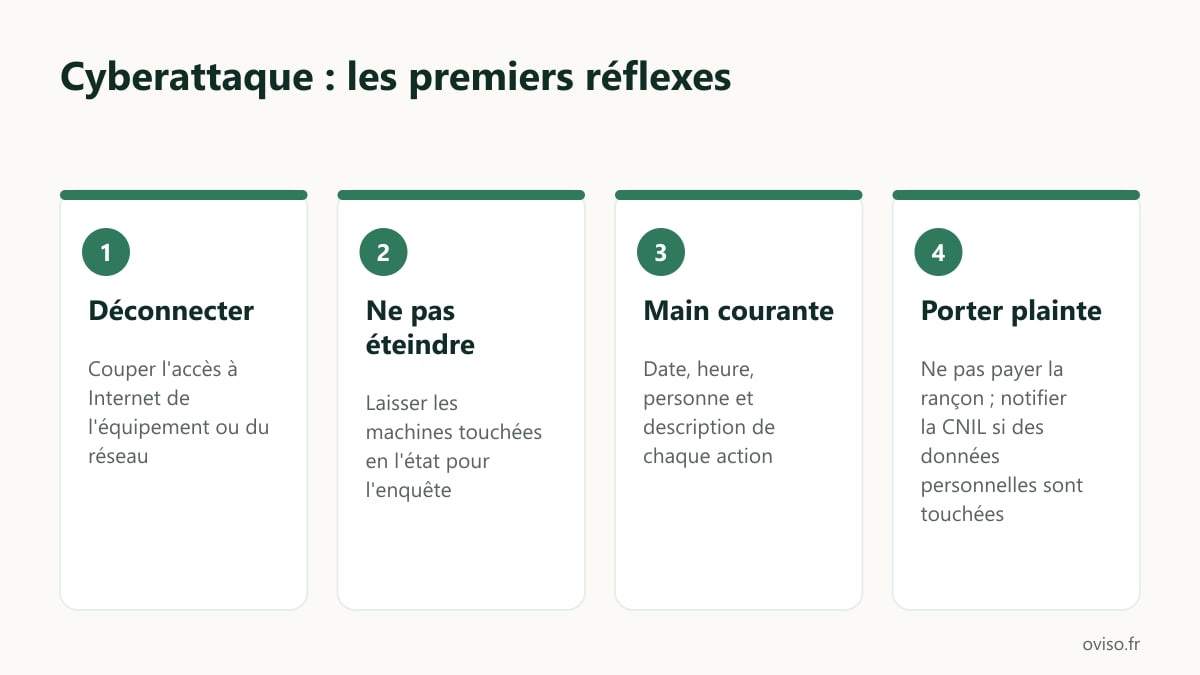
Côté juridique, si des données personnelles sont touchées (salariés, clients), le RGPD s’applique. L’article 33 impose de notifier à la CNIL une violation qui présente un risque pour les droits et libertés des personnes, dans les meilleurs délais et si possible dans les 72 heures après en avoir pris connaissance. La CNIL rappelle que toute violation doit de toute façon être documentée en interne, même sans notification.
Enfin, l’ANSSI conseille de faire évaluer la couverture de votre assurance face au risque cyber : selon les contrats, elle peut couvrir la perte d’exploitation, l’accompagnement juridique ou la remise en route technique. Vérifiez que les risques qui menaceraient vraiment votre activité sont couverts, et lisez les exclusions.
Votre liste d’actions
- Faire l’inventaire des équipements, logiciels, données, accès et liaisons avec l’extérieur, puis le dater.
- Fermer les comptes des anciens salariés et prestataires.
- Activer la double authentification sur la messagerie et les outils en ligne, pour tout le monde.
- Séparer les comptes administrateur des comptes de travail.
- Activer les mises à jour automatiques et lister le matériel qui n’est plus maintenu.
- Vérifier qu’une copie des sauvegardes est déconnectée, puis tester une restauration.
- Faire relire les règles du pare-feu et séparer le Wi-Fi des invités.
- Écrire une procédure simple pour les virements et pour signaler un incident.
- Noter le nom d’un prestataire à appeler en cas d’incident, et relire votre contrat d’assurance.
Les réponses aux questions courantes sur notre façon de travailler sont sur la page Questions.
Ce qu’Oviso fait sur ce sujet
Oviso intervient sur la partie réseau, accès et cloud de cette liste, pour les PME du 13, du 83 et du 84 : diagnostic de sécurité, pare-feu, séparation du réseau, Wi-Fi invités, VPN pour le télétravail, double authentification sur Microsoft 365, sauvegardes avec copie hors ligne. Le diagnostic est à prix fixe, offert si vous signez le projet qui suit. Vous recevez ensuite un dossier complet : schéma, règles du pare-feu justifiées, accès administrateur remis à la direction. Une revue trimestrielle est possible ensuite, au forfait. Oviso ne propose pas d’assistance immédiate en cas d’incident : dans ce cas, on vous oriente vers un spécialiste de la réponse à incident. Les conditions sont détaillées sur la page Tarifs. Pour un cabinet d’expertise comptable ou un office notarial, les points propres au métier sont sur les pages sécurité des cabinets d’expertise comptable et réseau intérieur des offices notariaux.
Si vous voulez savoir où en est votre entreprise sur ces points, décrivez votre situation : le relevé et le chiffrage sont gratuits.
Sources
- ANSSI, avec la DGE et Cybermalveillance.gouv.fr, La cybersécurité pour les TPE/PME en 13 questions (PDF) : questions 1 (inventaire), 2 (sauvegardes, règle 3-2-1), 3 (mises à jour), 4 (antivirus), 5 (mots de passe de 9 et 15 caractères, double authentification), 6 (pare-feu), 7 (messagerie), 8 (séparation des usages), 9 (nomadisme, VPN, verrouillage sous 5 minutes), 10 (sensibilisation), 11 (assurance), 12 (réaction à l’incident).
- ANSSI, Guide d’hygiène informatique : renforcer la sécurité de son système d’information en 42 mesures.
- CNIL, Notifier une violation de données personnelles (article 33 du RGPD, délai de 72 heures, documentation interne).
- Cybermalveillance.gouv.fr, Les 10 mesures essentielles pour votre cybersécurité.