Sauvegarde d'une PME : la règle 3-2-1 et le test de restauration
Si votre serveur brûlait cette nuit, ou si un rançongiciel chiffrait vos fichiers demain matin, à quelle heure votre équipe pourrait-elle reprendre le travail ? La réponse tient en deux points : une sauvegarde organisée selon la règle 3-2-1, c’est-à-dire trois copies de vos données sur deux supports différents dont une hors ligne, et un test de restauration fait régulièrement. Sans le second, le premier reste une hypothèse. L’ANSSI, l’agence de l’État chargée de la sécurité informatique, le dit sans détour : la sauvegarde, utile pour une panne, est aujourd’hui indispensable pour répondre à une attaque.
Cet article explique la règle, ce qu’elle change quand vos fichiers sont déjà dans le cloud, et comment vérifier qu’une restauration fonctionne. Il complète notre guide passer au cloud quand on est une PME.
Ce que dit la règle 3-2-1
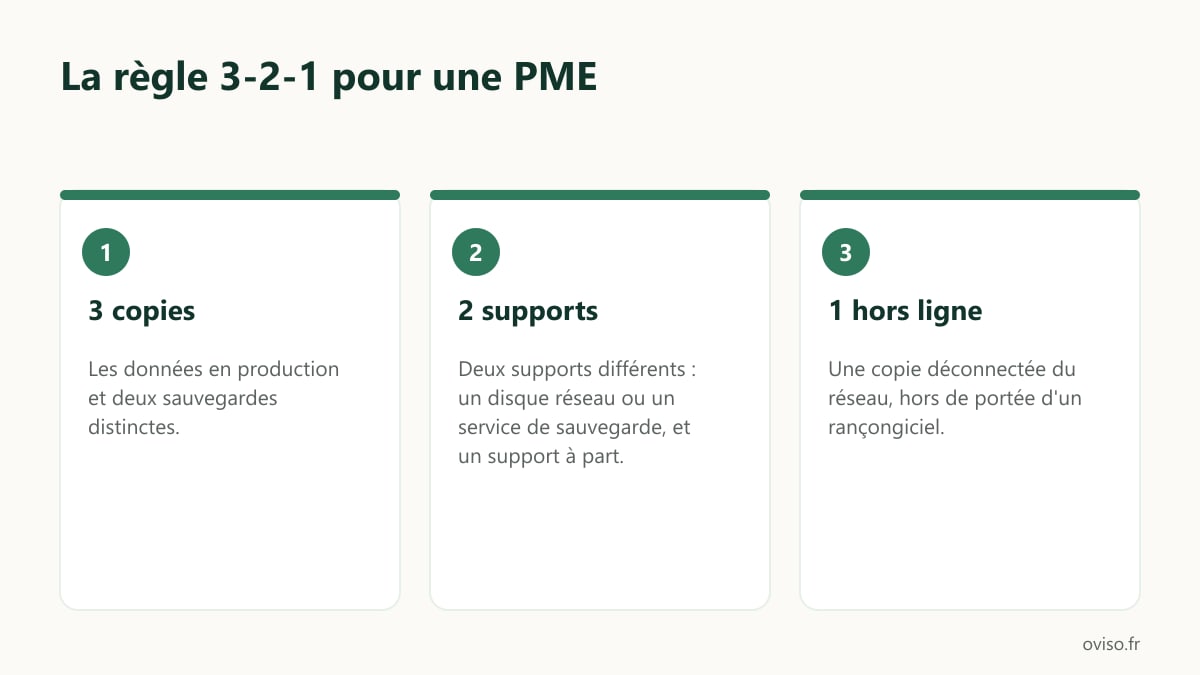
La formulation de l’ANSSI est précise : trois copies distinctes des données, c’est-à-dire les données en production et deux sauvegardes stockées sur des supports différents, dont une hors ligne. Pour une PME de 10 à 100 salariés, cela donne par exemple :
- La copie 1 : vos données de travail, sur le serveur ou dans Microsoft 365.
- La copie 2 : une sauvegarde en ligne, rapide à restaurer, sur un disque réseau au bureau ou dans un service de sauvegarde distinct.
- La copie 3 : une sauvegarde hors ligne, sur un support déconnecté du réseau une fois la copie terminée, ou hors site chez un prestataire sous certaines conditions.
Deux supports différents, parce qu’un même disque, un même boîtier ou un même compte tombe d’un seul coup. Une copie hors ligne, parce que c’est la seule que l’attaquant ne peut pas atteindre depuis le réseau. L’ANSSI la classe parmi les mesures indispensables, même si elle est moins fréquente que les sauvegardes locales.
Pourquoi la copie hors ligne est celle qui compte
Un rançongiciel est un logiciel malveillant qui chiffre vos fichiers pour les rendre illisibles, puis réclame une rançon. L’ANSSI constate qu’un attaquant tente fréquemment de chiffrer, d’effacer ou de rendre indisponible l’infrastructure de sauvegarde, pour ralentir la reconstruction et augmenter ses chances d’être payé. Cybermalveillance.gouv.fr fait le même constat et recommande de ne pas payer : rien ne garantit la récupération des données.
Une sauvegarde reliée au réseau en permanence, disque externe branché à demeure ou dossier synchronisé, est donc chiffrée avec le reste. Le guide pour les TPE et PME de l’ANSSI demande un support physique déconnecté du système d’information à l’issue de la sauvegarde. Un service cloud peut apporter cette garantie de déconnexion, à condition d’avoir été souscrit explicitement et vérifié. Pour l’ANSSI, un stockage en ligne à écriture unique, dit immuable, est un compromis acceptable pour les sauvegardes régulières, tant qu’une sauvegarde hors ligne est faite à une fréquence moindre. Le support déconnecté ne protège ni d’un vol, ni d’une panne du disque : d’où les trois copies.
Le cloud ne sauvegarde pas à votre place
Beaucoup de dirigeants pensent que passer à Microsoft 365 règle la question. Ce n’est pas le cas, et Microsoft lui-même le documente.
- La corbeille de SharePoint et de OneDrive conserve un fichier supprimé pendant 93 jours, puis le supprime définitivement.
- La restauration de OneDrive ramène un espace à son état d’il y a 30 jours au plus, si les fichiers n’ont pas été vidés de la corbeille.
- Microsoft 365 Backup, le service de sauvegarde de Microsoft, couvre SharePoint, OneDrive et Exchange, avec une fenêtre de restauration réglable jusqu’à deux ans. Ses copies restent dans l’infrastructure Microsoft, sous le même compte d’administration que vos données.
La corbeille couvre donc une erreur de manipulation, pas une suppression découverte trop tard ni un compte administrateur compromis qui efface tout, corbeille comprise. Une sauvegarde au sens de la règle 3-2-1 suppose une copie séparée de votre compte Microsoft 365, avec ses propres identifiants, puis une copie hors ligne. L’ANSSI ajoute deux points de vigilance pour une sauvegarde externalisée : la localisation des copies dans l’Union européenne, et un chiffrement par un moyen propre à l’entreprise avant l’envoi chez l’hébergeur. Un disque réseau synchronisé avec les postes ne compte pas non plus : la synchronisation recopie la suppression et le chiffrement.
Quoi sauvegarder, et à quel rythme
Le guide pour les TPE et PME distingue les données métier, comme le fichier clients ou les devis, et les données techniques : configuration des ordinateurs et de l’infrastructure, sources d’installation, licences et fichiers de configuration des applications. L’ANSSI insiste sur ce second volet : sans les médias d’installation et les configurations du logiciel métier, les données restaurées ne servent à rien tant que l’application ne tourne pas.
Pour le rythme, deux notions suffisent. La perte de données maximale admissible, c’est-à-dire la quantité de travail que vous acceptez de perdre, fixe la fréquence : l’ANSSI donne l’exemple d’une entreprise artisanale qui peut se contenter d’une sauvegarde mensuelle de ses factures, là où une entreprise de services sauvegarde chaque semaine, voire chaque jour. La durée maximale d’interruption admissible fixe le type de support et le mode de restauration.
Le test de restauration : la seule preuve
Cybermalveillance.gouv.fr le résume bien : le processus de sauvegarde peut échouer sans que vous le remarquiez. L’ANSSI demande que les sauvegardes soient testées régulièrement et qu’une procédure de restauration soit rédigée et régulièrement mise en œuvre. Son guide d’hygiène informatique conseille de planifier au moins une fois par an un exercice de restauration des données et d’en conserver une trace technique.
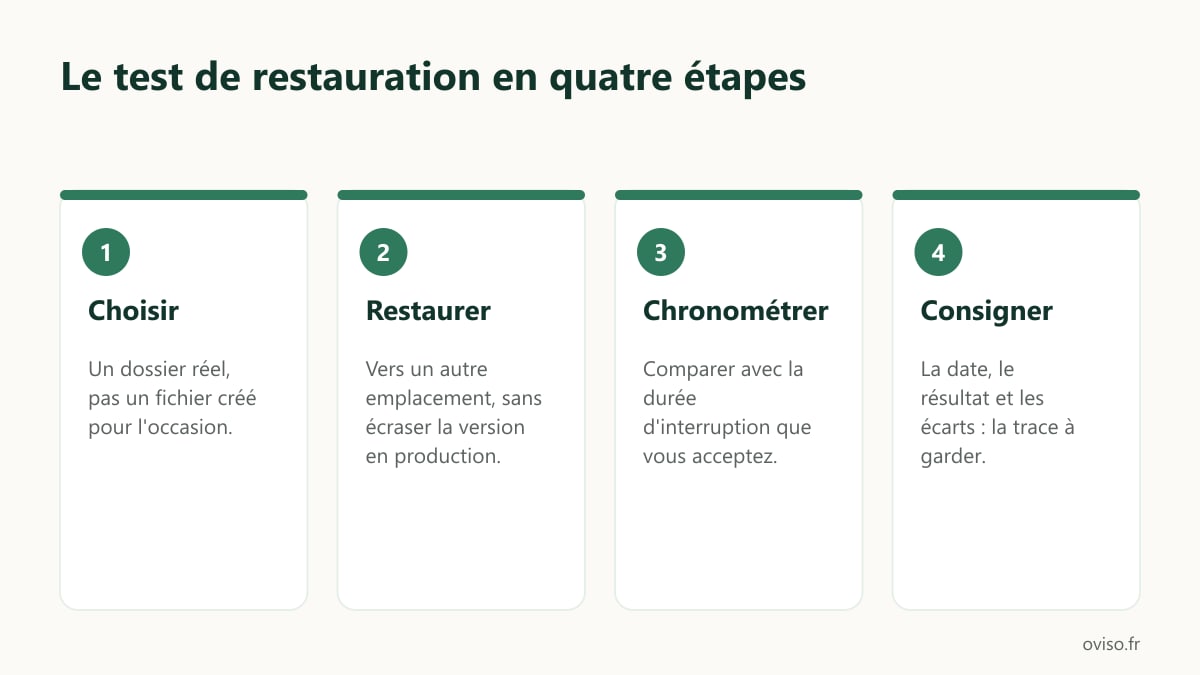
Concrètement, un test utile ressemble à ceci :
- Choisir un dossier réel, pas un fichier créé pour l’occasion : les devis du mois dernier, un dossier client.
- Le restaurer vers un autre emplacement, sans écraser la version en production, et ouvrir plusieurs fichiers.
- Chronométrer, et comparer avec la durée d’interruption que vous acceptez. Depuis un service en ligne, le temps dépend du débit de votre connexion : l’ANSSI le signale comme un risque à mesurer.
- Consigner la date, le résultat et les écarts. C’est aussi la trace utile le jour où un assureur ou un auditeur pose la question.
Après une attaque, l’ANSSI prévient que les sauvegardes peuvent contenir des implants de l’attaquant : réinstaller les systèmes à partir d’images officielles, remettre les applications depuis des binaires signés par leurs éditeurs, passer un antivirus sur les données avant de les réimporter. Le jour même, les premiers réflexes sont décrits dans notre article sur le salarié qui a cliqué sur un lien piégé.
Une sauvegarde protégée comme le reste
La CNIL demande de protéger les données sauvegardées au même niveau que celles des serveurs de production, et de chiffrer le canal de transmission s’il sort de l’entreprise. L’ANSSI ajoute des règles que peu de PME appliquent :
- Des comptes dédiés et nominatifs pour administrer la sauvegarde, et un serveur de sauvegarde hors du domaine Windows de production : qui prend l’annuaire ne doit pas prendre les sauvegardes avec.
- Un flux à l’initiative du serveur de sauvegarde vers les machines sauvegardées, jamais l’inverse.
- Un chiffrement des supports si leur lieu de stockage n’est pas sûr, avec des clés dont on sait qui les détient et où elles sont elles-mêmes sauvegardées hors ligne.
- Un effacement sûr ou une destruction des supports mis au rebut.
Votre liste d’actions
- Lister les données vitales, métier et techniques, et les logiciels nécessaires pour les lire.
- Écrire la perte de données et la durée d’interruption que vous acceptez.
- Mettre en place une sauvegarde séparée de votre compte Microsoft 365 ou de votre serveur, avec ses propres identifiants.
- Ajouter une copie hors ligne, déconnectée après chaque sauvegarde, ou un service immuable complété d’une copie hors ligne moins fréquente.
- Restaurer un dossier réel ce trimestre, chronométrer, consigner.
- Planifier un exercice complet une fois par an.
- Noter qui détient les clés de chiffrement et les mots de passe de la sauvegarde.
Les questions courantes sur notre façon de travailler sont sur la page Questions.
Ce qu’Oviso fait sur ce sujet
Oviso met en place la sauvegarde des PME du 13, du 83 et du 84 : inventaire des données et des logiciels, sauvegarde en ligne distincte de Microsoft 365 ou du serveur, copie hors ligne ou immuable, chiffrement, puis test de restauration sur un dossier réel avant la remise. Prix fixe après un relevé gratuit. Vous recevez un dossier : ce qui est sauvegardé, où, à quelle fréquence, la procédure de restauration et les identifiants, remis à la direction. La revue trimestrielle comprend une restauration test, planifiée : Oviso ne propose pas d’assistance immédiate en cas de panne.
Si vous ne savez pas aujourd’hui où est votre dernière sauvegarde ni si elle se restaure, décrivez votre situation : le relevé et le chiffrage sont gratuits.
Sources
- ANSSI, Sauvegarde des systèmes d’information : les fondamentaux, ANSSI-BP-100 version 1.1 du 27/11/2025 : règle 3-2-1, hors ligne, comptes dédiés, tests, implants, chiffrement, externalisation.
- ANSSI, DGE et Cybermalveillance.gouv.fr, La cybersécurité pour les TPE/PME en 13 questions : question 2.
- ANSSI, Guide d’hygiène informatique : mesure 37, exercice de restauration au moins une fois par an.
- Cybermalveillance.gouv.fr, Les sauvegardes et Rançongiciels.
- CNIL, Sécurité : sauvegarder.
- Microsoft Learn, Learn about retention for SharePoint and OneDrive : 93 jours dans les corbeilles.
- Microsoft, Restore your OneDrive : état des 30 derniers jours.
- Microsoft Learn, Overview of Microsoft 365 Backup : périmètre, fenêtre jusqu’à deux ans, copies dans l’infrastructure Microsoft.