Un salarié a cliqué sur un lien piégé : les bons réflexes dans l'heure
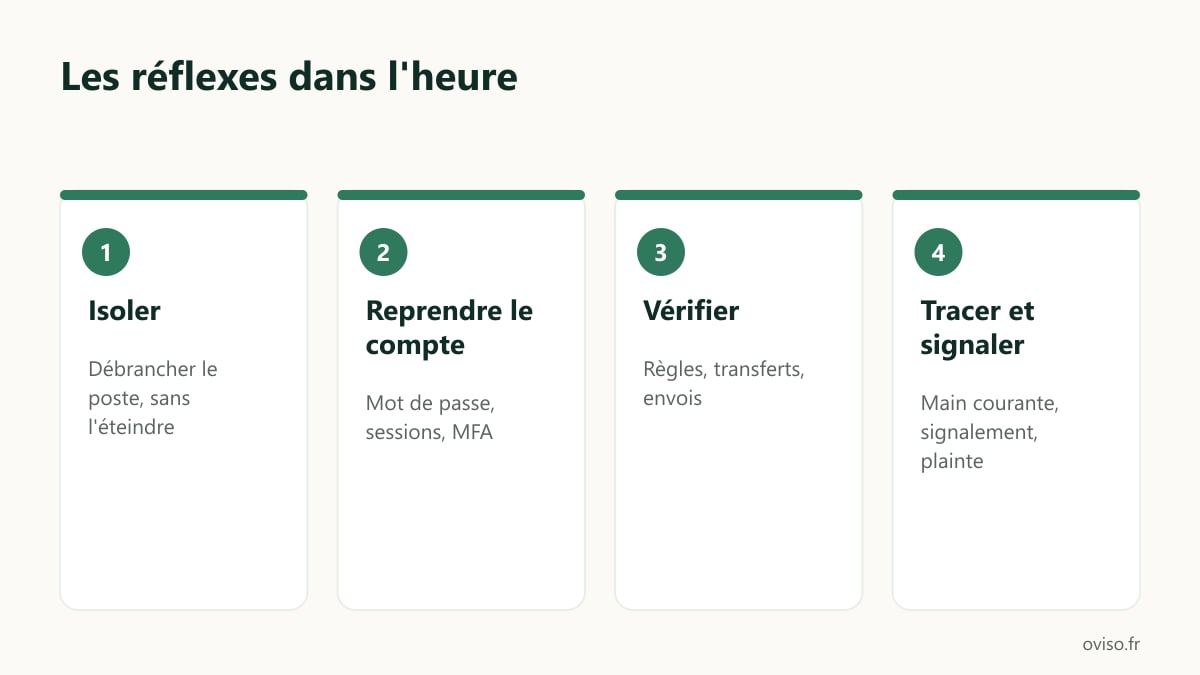
Un salarié vient de vous dire qu’il a cliqué sur un lien dans un mail douteux, et peut-être saisi son mot de passe sur la page qui s’est ouverte. Dans l’heure qui suit, il faut faire quatre choses, dans cet ordre : isoler le poste du réseau sans l’éteindre, changer le mot de passe depuis un autre appareil et couper les connexions en cours, vérifier ce que l’attaquant a pu modifier, puis conserver les traces et signaler. Ces réflexes viennent des recommandations publiques de l’ANSSI, de Cybermalveillance.gouv.fr et de Microsoft. Ils ne garantissent pas qu’il ne se passera rien, mais ils réduisent nettement ce qu’un attaquant peut faire avec ce clic.
D’abord, remerciez celui qui a prévenu
Le premier réflexe n’est pas technique. Le salarié qui signale son clic vous fait gagner du temps, et c’est ce temps qui compte. L’ANSSI le recommande dans son guide pour les TPE et PME : encourager le signalement plutôt que sanctionner, sauf acte délibéré. Une équipe qui a peur d’avouer un clic attendra, et un compte volé peut servir pendant des jours sans que personne ne le voie.
Posez-lui trois questions, calmement :
- Qu’a-t-il fait exactement ? Simple clic, téléchargement d’un fichier, saisie d’un identifiant et d’un mot de passe, saisie d’une carte bancaire.
- Sur quel appareil ? Poste de l’entreprise, téléphone personnel, ordinateur à la maison.
- À quelle heure ? Notez-la : elle servira pour la suite.
Gardez le message reçu. Ne le supprimez pas et ne le transférez pas à toute l’équipe pour la prévenir : une capture d’écran suffit pour l’alerte. Cybermalveillance.gouv.fr demande de conserver les preuves, à commencer par le message d’hameçonnage lui-même. L’hameçonnage, c’est l’envoi d’un faux message qui imite un organisme connu pour vous faire cliquer ou saisir vos identifiants.
Isoler le poste, sans l’éteindre
Si un fichier a été ouvert ou téléchargé, ou si le salarié a un doute, débranchez le câble réseau du poste et coupez son Wi-Fi. L’ANSSI le dit clairement : déconnecter l’équipement d’Internet limite l’action de l’attaquant et la fuite de données. Elle demande aussi de ne pas éteindre ni modifier la machine touchée, parce qu’elle servira à comprendre ce qui s’est passé.
Concrètement : on laisse le poste allumé, débranché, avec une note posée dessus. Le salarié travaille sur un autre appareil en attendant. On ne lance pas trois nettoyages successifs avec des outils trouvés en ligne : ils effacent les traces sans garantir que la machine est saine.
Si le clic n’a mené qu’à une page de connexion, sans fichier téléchargé, le poste est souvent moins en cause que le compte. Mais dans le doute, isolez quand même : on peut toujours rebrancher.
Reprendre la main sur le compte
Si un mot de passe a été saisi sur la fausse page, considérez-le comme connu de l’attaquant. Cybermalveillance.gouv.fr demande de le changer immédiatement, ainsi que sur tous les autres services où il était utilisé. Faites-le depuis un autre appareil que le poste suspect.
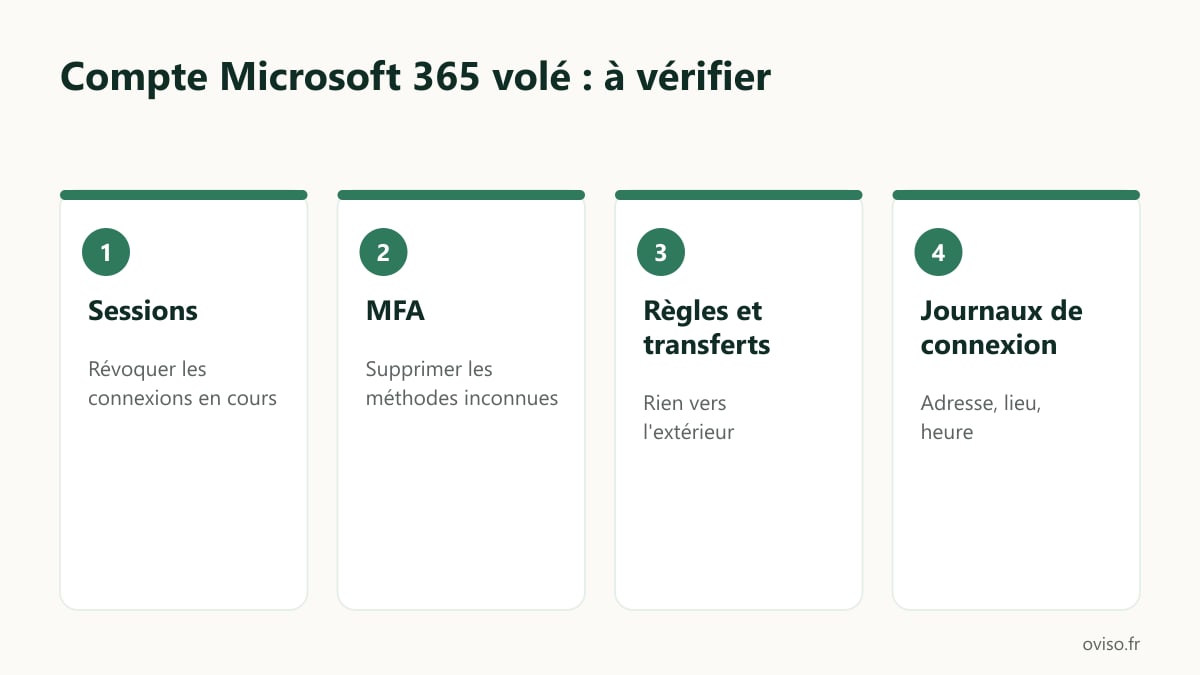
Sur Microsoft 365, changer le mot de passe ne suffit pas toujours. Un attaquant déjà connecté peut garder sa session ouverte. La documentation de Microsoft sur les comptes de messagerie compromis décrit la marche à suivre pour l’administrateur :
- Désactiver le compte pendant l’examen, ou à défaut réinitialiser le mot de passe. Microsoft précise de ne pas envoyer le nouveau mot de passe par mail, puisque l’attaquant peut lire la boîte.
- Révoquer les sessions actives, pour invalider tout accès ouvert avec les identifiants volés.
- Vérifier les méthodes de double authentification enregistrées sur le compte et supprimer celles que le salarié ne reconnaît pas. La double authentification, ou MFA, demande un second élément en plus du mot de passe, par exemple un code sur le téléphone. Un attaquant qui a pris le compte peut y ajouter son propre téléphone.
- Vérifier les applications autorisées par l’utilisateur et les rôles d’administration qui lui sont attribués.
Si la double authentification n’était pas active sur ce compte, c’est le moment de l’activer. Microsoft la recommande vivement, en particulier pour les comptes administrateur.
Si une carte bancaire ou des identifiants bancaires ont été saisis, appelez la banque tout de suite. Cybermalveillance.gouv.fr recommande de faire opposition sans attendre.
Chercher ce que l’attaquant a pu changer
Un compte de messagerie volé sert rarement à lire quelques mails. Microsoft décrit les signes à rechercher dans la boîte touchée :
- des règles de boîte de réception inconnues, qui transfèrent les mails vers une adresse extérieure ou les déplacent dans un dossier qu’on ne consulte jamais ;
- un transfert automatique vers l’extérieur ajouté récemment ;
- des messages suspects dans les éléments envoyés ou supprimés ;
- une signature modifiée.
Les règles cachées sont un classique : l’attaquant fait suivre toutes les factures vers lui, puis écrit à vos clients pour leur donner un nouveau numéro de compte. C’est pour cela qu’il faut les vérifier, même si le mot de passe a été changé. L’administrateur peut aussi consulter les journaux de connexion du compte : adresse, lieu et heure de chaque connexion. Une connexion depuis un pays où personne ne travaille confirme le vol.
Si des mails ont été envoyés depuis le compte, prévenez les destinataires par un autre canal, par exemple par téléphone. Toute demande de virement ou de changement de coordonnées bancaires reçue dans les jours qui suivent se vérifie par un appel au numéro habituel, jamais à celui donné dans le mail.
Garder une trace et signaler
Pendant toute l’opération, tenez une main courante : l’ANSSI recommande de noter la date, l’heure, la personne et la description de chaque action ou constat. Une simple feuille suffit. Elle servira au prestataire, à l’assureur et, le cas échéant, à la plainte.
Pour signaler :
- le mail frauduleux sur Signal Spam, et le site piégé sur Phishing Initiative pour qu’il soit bloqué, comme l’indique Cybermalveillance.gouv.fr ;
- un SMS frauduleux au 33700 ;
- si un préjudice existe, déposez plainte au commissariat, à la gendarmerie ou par écrit au procureur de la République.
Le service 17Cyber, proposé par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr, pose un diagnostic en quelques questions et donne les recommandations adaptées. Si l’incident dépasse le clic isolé, par exemple des fichiers qui deviennent illisibles, l’ANSSI recommande de faire appel à un prestataire spécialisé dans la réponse aux incidents. Mieux vaut avoir son nom avant d’en avoir besoin.
Enfin, si des données personnelles de salariés ou de clients ont pu être consultées, le RGPD s’applique : l’article 33 impose de notifier à la CNIL une violation qui présente un risque pour les personnes, si possible dans les 72 heures après en avoir pris connaissance. La CNIL demande de documenter toute violation en interne, même quand elle n’est pas notifiée. Prévenez aussi votre assureur si vous avez un contrat qui couvre le risque cyber : lisez les conditions de déclaration.
Et après : éviter que ce clic coûte cher la prochaine fois
Un clic finira toujours par arriver. Ce qui change la suite, c’est ce qui est en place avant. Le guide sécurité informatique d’une PME : par où commencer reprend l’ensemble des mesures de l’ANSSI. Pour ce scénario précis, trois comptent plus que les autres : la double authentification pour tout le monde, des sauvegardes avec une copie déconnectée, et une procédure écrite qui dit qui prévenir et quoi faire. Un salarié qui sait qu’il doit appeler tout de suite, et qui sait qu’on ne lui en voudra pas, vaut mieux qu’un filtre de plus.
Votre liste d’actions
- Remercier le salarié, noter l’heure et ce qu’il a saisi.
- Garder le message, en capture d’écran pour prévenir l’équipe.
- Débrancher le poste du réseau, sans l’éteindre.
- Changer le mot de passe depuis un autre appareil, et partout où il servait.
- Sur Microsoft 365 : révoquer les sessions, vérifier la double authentification, les règles et les transferts.
- Appeler la banque si des données bancaires ont été saisies.
- Tenir une main courante, signaler, porter plainte s’il y a un préjudice.
- Vérifier si des données personnelles sont touchées et documenter la violation.
Les réponses aux questions courantes sur notre façon de travailler sont sur la page Questions.
Ce qu’Oviso fait sur ce sujet
Oviso ne propose pas d’intervention d’urgence : pendant un incident en cours, adressez-vous à un spécialiste de la réponse à incident, que 17Cyber peut vous aider à trouver. Oviso intervient avant et après, pour les PME du 13, du 83 et du 84 : double authentification activée pour toute l’équipe sur Microsoft 365, transferts automatiques vers l’extérieur bloqués, comptes administrateur séparés, sauvegardes avec copie hors ligne, procédure écrite de signalement. Le projet est à prix fixe et se termine par un dossier remis à la direction. Si vous voulez faire le point, décrivez votre situation : le relevé et le chiffrage sont gratuits. Pour un cabinet d’expertise comptable, voyez aussi la page sécurité des cabinets d’expertise comptable.
Sources
- Cybermalveillance.gouv.fr, Hameçonnage (phishing) : que faire ? : conserver les preuves, opposition bancaire, changement des mots de passe, Signal Spam, 33700, Phishing Initiative, plainte.
- ANSSI, avec la DGE et Cybermalveillance.gouv.fr, La cybersécurité pour les TPE/PME en 13 questions : sensibilisation et signalement sans sanction, réaction à l’incident (déconnecter, ne pas éteindre, main courante, plainte, prestataire spécialisé).
- Microsoft Learn, Répondre à un compte de messagerie compromis dans Microsoft 365 : symptômes, désactivation du compte, révocation des sessions, méthodes MFA, applications, rôles, règles et transferts, journaux de connexion.
- 17Cyber, service d’assistance aux victimes de cybermalveillance.
- CNIL, Notifier une violation de données personnelles (article 33 du RGPD, délai de 72 heures, documentation interne).